黑名单
1. 黑名单
安全防护方面
防范恶意攻击:阻止黑客、恶意软件或其他攻击者对系统进行暴力破解密码、注入恶意代码、发起 DDoS 攻击等恶意行为。例如,将频繁尝试登录失败的 IP 地址列入黑名单,可有效防止其继续进行暴力破解攻击,保护系统的账号安全和数据安全。
防止非法访问:限制未经授权的用户或设备访问敏感资源和系统功能,确保只有合法的用户和设备能够访问相应的服务和数据,从而维护系统的保密性和完整性
数据管理和隐私保护方面
保护隐私数据:防止特定用户或来源获取敏感的个人信息、商业机密或其他隐私数据。例如,将已知的恶意数据收集者的 IP 地址列入黑名单,避免其窃取用户的隐私数据,保护用户的隐私权和企业的商业秘密。
管理数据访问权限:根据用户的角色、行为或其他因素,将某些用户列入黑名单,限制其对特定数据的访问权限,确保数据的访问和使用符合企业的安全策略和法规要求。
系统性能和稳定性方面
- 减轻系统负载:通过阻止恶意或不必要的流量进入系统,减少系统资源的消耗,如 CPU、内存、网络带宽等,从而提高系统的性能和响应速度,确保系统能够正常运行并为合法用户提供优质的服务。例如,在高流量的网站中,将恶意爬虫的 IP 地址列入黑名单,避免其大量占用服务器资源,影响网站的正常访问。
- 避免系统故障:防止可能导致系统故障或异常的请求和操作进入系统,降低系统出现故障的风险,提高系统的稳定性和可靠性。
黑名单配置
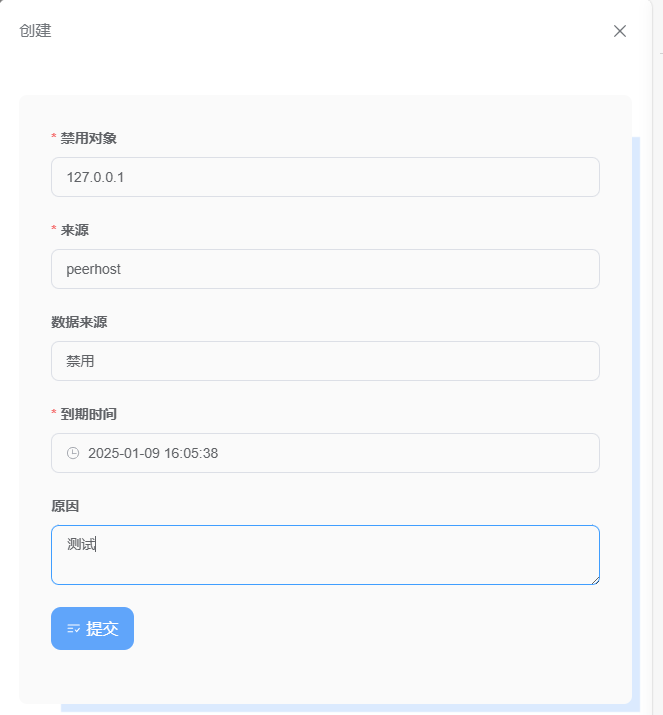
可配置字段如下:
who 禁用对象的值
asSource 禁用对象字段
clientid : 客户端id
username: mqtt用户名
peerhost: 客户端ip
source 禁用对象来源
util 禁用到期时间
新增黑名单
如下图所示:配置的是限制IP地址为 127.0.0.1 的客户端连接服务器